Warum die DSGVO über die EU hinaus wirkt
Die DSGVO wurde bewusst nicht nur territorial definiert.
Entscheidend ist nicht, wo ein Unternehmen sitzt.
Sondern: ob Personen im Europäischen Wirtschaftsraum betroffen sind.
Das bedeutet: Auch ein Schweizer Unternehmen kann vollständig unter die DSGVO fallen, wenn es:
- Produkte oder Dienstleistungen in der EU anbietet
- Werbung gezielt an EU-Personen richtet
- Nutzerverhalten analysiert
- oder personenbezogene Daten von EU-Bürgern verarbeitet
Das gilt unabhängig davon, ob die Leistung kostenpflichtig ist oder nicht.
Das Marktortprinzip in der Praxis
Viele Unternehmen unterschätzen, wie schnell eine Verbindung zur EU entsteht.
Zum Beispiel durch:
- deutsche oder französische Kundschaft
- Online-Shops mit Versand in die EU
- Google Ads für EU-Märkte
- internationale Newsletter
- Tracking-Tools
- SaaS-Angebote
- Websites mit EU-Nutzern
Bereits dadurch können DSGVO-Pflichten entstehen.
Tracking macht viele Unternehmen automatisch relevant
Besonders häufig unterschätzt: Tracking und Analytics.
Wer Websitebesucher analysiert, Cookies einsetzt, Nutzerprofile erstellt, Marketing-Tracking verwendet oder Verhalten auswertet, bearbeitet personenbezogene Daten.
Und sobald dabei Personen aus der EU betroffen sind, wird die DSGVO relevant.
Gerade Marketing- und Analytics-Setups geraten dadurch schnell in den Anwendungsbereich der Verordnung.
Was als personenbezogen gilt
Viele Unternehmen denken bei personenbezogenen Daten zuerst an Namen, Adressen und Telefonnummern.
Die Definition ist jedoch deutlich breiter.
Personenbezogene Daten umfassen alle Informationen, die direkt oder indirekt einer Person zugeordnet werden können. Dazu gehören unter anderem:
- E-Mail-Adressen
- Nutzerkonten
- Standortdaten
- Cookies
- IP-Adressen
- Gerätekennungen
- CRM-Daten
- Tracking-IDs
- biometrische Daten
- Gesundheitsinformationen
Oft entstehen personenbezogene Daten auch erst durch Kombination mehrerer Informationen.
Viele Unternehmen verarbeiten mehr Daten als gedacht
Gerade moderne digitale Prozesse erzeugen laufend personenbezogene Daten:
- Webtracking
- CRM-Systeme
- Newsletter
- Bewerbungsprozesse
- Kundensupport
- Analytics
- Cloud-Plattformen
- KI-Systeme
Dadurch wird Datenschutz schnell zu einem operativen Thema — nicht nur zu einer juristischen Pflicht.
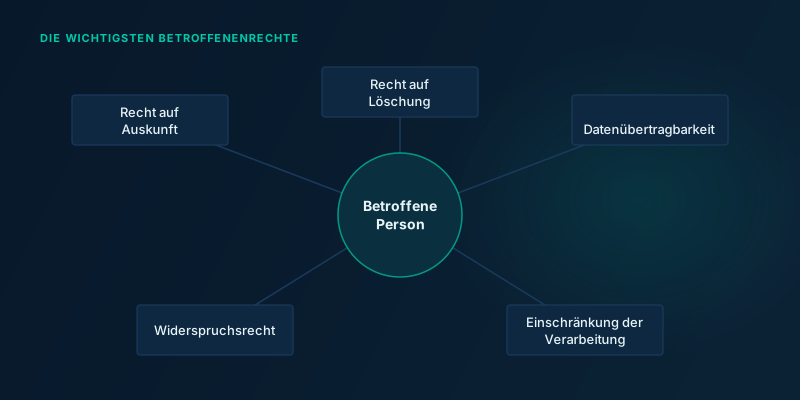
Die wichtigsten Betroffenenrechte
Ein zentraler Bestandteil der DSGVO sind die Rechte betroffener Personen.
Unternehmen müssen Prozesse haben, um diese Rechte innerhalb definierter Fristen erfüllen zu können.
Recht auf Auskunft
Personen können verlangen zu erfahren:
- welche Daten gespeichert werden
- warum sie verarbeitet werden
- woher sie stammen
- wer Zugriff darauf hat
- an wen sie weitergegeben werden
Viele Unternehmen unterschätzen, wie aufwendig diese Transparenz ohne klare Datenstruktur wird.
Recht auf Löschung
Unter bestimmten Bedingungen können Personen verlangen, dass ihre Daten gelöscht werden.
Das betrifft nicht nur sichtbare Systeme — sondern auch:
- Archive
- Backups
- CRM-Systeme
- Marketingplattformen
- interne Datenbanken
Ohne Übersicht über Datenflüsse wird Löschung schnell schwierig.
Recht auf Datenübertragbarkeit
Personen können verlangen, dass ihre Daten in maschinenlesbarer Form bereitgestellt werden.
Besonders relevant wird das bei:
- Plattformen
- digitalen Services
- Kundenkonten
- SaaS-Produkten
Widerspruchsrecht
Personen können bestimmten Verarbeitungen widersprechen.
Zum Beispiel:
- Direktmarketing
- Profiling
- Tracking
- Analyseverhalten
Unternehmen müssen darauf reagieren können — technisch und organisatorisch.
Einschränkung der Verarbeitung
In bestimmten Situationen dürfen Daten zwar gespeichert, aber nicht aktiv verarbeitet werden.
Auch dafür braucht es saubere Prozesse und Systemlogik.
DSGVO ist nicht nur ein juristisches Thema
Viele Unternehmen betrachten die DSGVO primär aus rechtlicher Perspektive.
In der Praxis betrifft sie jedoch:
- Prozesse
- Systeme
- Datenarchitektur
- Rollen
- Verantwortlichkeiten
- operative Abläufe
Die eigentliche Herausforderung liegt oft nicht im Gesetzestext — sondern in fehlender Transparenz über die eigene Datenlandschaft.
Die grössten Probleme entstehen operativ
Häufig fehlen klare Antworten auf Fragen wie:
- Welche Daten liegen wo?
- Welche Tools verarbeiten personenbezogene Daten?
- Welche Dienstleister haben Zugriff?
- Welche Daten werden exportiert?
- Welche Prozesse sind dokumentiert?
- Welche Systeme gelten als führend?
Gerade historisch gewachsene IT-Landschaften machen Datenschutz komplex.
Datenschutz betrifft auch KI-Systeme
Mit zunehmender Nutzung von KI wird die DSGVO zusätzlich relevanter.
Denn viele KI-Anwendungen verarbeiten:
- Kundendaten
- Kommunikationsdaten
- Nutzungsverhalten
- Dokumente
- personenbezogene Inhalte
Dadurch entstehen zusätzliche Fragen:
- Welche Daten dürfen verwendet werden?
- Wo werden sie verarbeitet?
- Werden externe Modelle genutzt?
- Welche Anbieter sind beteiligt?
- Wie transparent ist die Verarbeitung?
Datenschutz und KI lassen sich deshalb nicht getrennt betrachten.
Was Unternehmen konkret tun sollten
Der wichtigste erste Schritt: Übersicht schaffen.
Zum Beispiel:
- Welche personenbezogenen Daten existieren?
- Welche Systeme sind beteiligt?
- Welche externen Anbieter werden genutzt?
- Welche Daten verlassen das Unternehmen?
- Welche Prozesse existieren bereits?
Ohne diese Transparenz bleibt DSGVO-Compliance schwer steuerbar.
Gute Prozesse reduzieren Risiko
Die meisten Datenschutzprobleme entstehen nicht durch Absicht.
Sondern durch:
- fehlende Prozesse
- unklare Verantwortlichkeiten
- unkontrollierte Datenflüsse
- historische Workarounds
- fehlende Dokumentation
Deshalb ist Datenschutz eng mit operativer Qualität verbunden.
DSGVO ist kein einmaliges Projekt
Ein häufiger Fehler: Datenschutz wird als einmalige Compliance-Aufgabe behandelt.
In der Realität verändern sich laufend:
- Systeme
- Prozesse
- Tools
- Datenflüsse
- Anforderungen
Dadurch wird Datenschutz zu einer kontinuierlichen Aufgabe.
Unser Ansatz
Wir betrachten Datenschutz nicht isoliert als juristische Pflicht.
Sondern als Teil funktionierender digitaler Prozesse.
Deshalb schauen wir nicht nur auf Richtlinien — sondern auf:
- Datenflüsse
- Systeme
- Prozesse
- Verantwortlichkeiten
- operative Nutzung
Denn Datenschutz funktioniert langfristig nur dort, wo Klarheit und Struktur vorhanden sind.
Fazit
Die DSGVO betrifft viele Schweizer Unternehmen direkt — auch ohne Niederlassung in der EU.
Entscheidend ist nicht der Standort des Unternehmens.
Sondern: ob personenbezogene Daten von Personen im EU-Raum verarbeitet werden.
Die grösste Herausforderung liegt dabei selten im Gesetz selbst.
Sondern darin, Transparenz über Daten, Systeme und Prozesse zu schaffen.
Denn Datenschutz wird zunehmend operativ, technisch, organisatorisch und strategisch relevant.