Warum das Gesetz revidiert wurde
Das bisherige Schweizer Datenschutzgesetz stammte ursprünglich aus dem Jahr 1992.
Seitdem hat sich die digitale Realität grundlegend verändert:
- Cloud-Systeme
- Plattformen
- mobile Apps
- datengetriebene Geschäftsmodelle
- KI-Systeme
- internationale Datenflüsse
Das bestehende Gesetz passte immer weniger zu dieser Realität.
Gleichzeitig entwickelte sich international der Datenschutz weiter — insbesondere durch die DSGVO der EU.
Ein wichtiges Ziel der Revision war deshalb: das Schweizer Datenschutzrecht zu modernisieren und international kompatibel zu halten. Dabei blieb der Schweizer Ansatz bewusst pragmatischer als die DSGVO.
Worum es im Kern geht
Das neue Datenschutzgesetz stärkt die Kontrolle von Personen über ihre Daten.
Unternehmen müssen klarer beantworten können:
- welche Daten bearbeitet werden
- warum diese Daten genutzt werden
- wie sie geschützt werden
- wer Zugriff darauf hat
- und wie lange sie gespeichert bleiben
Der Fokus liegt stärker auf:
- Transparenz
- Nachvollziehbarkeit
- Verantwortlichkeit
- Datensicherheit
Datenschutz ist heute kein Randthema mehr
Viele Unternehmen betrachten Datenschutz noch immer primär als juristische Pflicht.
In der Praxis betrifft das Thema jedoch fast alle Bereiche:
- Marketing
- CRM
- Analytics
- Cloud-Systeme
- HR
- Support
- KI-Anwendungen
- interne Prozesse
Denn überall dort werden personenbezogene Daten verarbeitet.
Dadurch wird Datenschutz zunehmend zu einem operativen Thema — nicht nur zu einer rechtlichen Formalität.
Die wichtigsten Änderungen
Das neue Gesetz bringt mehrere zentrale Anpassungen.
Das DSG schützt neu nur noch natürliche Personen
Früher waren auch Daten juristischer Personen geschützt.
Neu fokussiert sich das Gesetz auf natürliche Personen.
Damit orientiert sich das Schweizer Recht stärker an internationalen Standards.
Datenschutzhinweise werden wichtiger
Unternehmen müssen transparenter kommunizieren:
- welche Daten gesammelt werden
- warum sie bearbeitet werden
- wie sie verwendet werden
- und welche Rechte betroffene Personen haben
Datenschutzerklärungen werden dadurch deutlich relevanter als früher.
Bearbeitungsverzeichnisse werden zentral
Viele Unternehmen müssen dokumentieren:
- welche Daten bearbeitet werden
- wo diese gespeichert sind
- wer Zugriff darauf hat
- welche Systeme beteiligt sind
- welche Dienstleister eingebunden werden
Das sogenannte Bearbeitungsverzeichnis wird dadurch zu einer zentralen Grundlage.
Sicherheitsvorfälle müssen gemeldet werden
Datenschutzverletzungen mit hohem Risiko müssen dem EDÖB gemeldet werden.
Zum Beispiel:
- Datenlecks
- unberechtigte Zugriffe
- Verlust sensibler Daten
- grössere Sicherheitsvorfälle
Dadurch steigt die Bedeutung interner Prozesse und Verantwortlichkeiten.
Besonders schützenswerte Daten werden erweitert
Genetische und biometrische Daten gelten neu ausdrücklich als besonders schützenswert.
Dazu gehören beispielsweise:
- Gesichtserkennung
- Fingerabdrücke
- Gesundheitsdaten
- biometrische Identifikation
Für solche Daten gelten strengere Anforderungen.
Höhere persönliche Verantwortung
Das Gesetz sieht Bussen von bis zu CHF 250'000 vor.
Wichtig: Die Sanktionen richten sich primär gegen verantwortliche natürliche Personen — nicht nur gegen Unternehmen.
Dadurch steigt die Verantwortung für Geschäftsleitung und operative Verantwortliche.
Was Unternehmen häufig unterschätzen
Viele Unternehmen denken bei Datenschutz zuerst an Cookie-Banner, Datenschutzerklärungen und juristische Dokumente.
Die eigentliche Herausforderung liegt jedoch oft tiefer. Zum Beispiel:
- unklare Datenflüsse
- fehlende Übersicht über Systeme
- unterschiedliche Datenstände
- unkontrollierte Zugriffe
- historisch gewachsene Prozesse
Oft weiss niemand vollständig:
- wo personenbezogene Daten liegen
- welche Tools sie verarbeiten
- welche externen Anbieter Zugriff haben
Genau hier entstehen die grössten Risiken.
Datenschutz ist auch ein Strukturthema
Viele Probleme entstehen nicht durch fehlende Absicht — sondern durch fehlende Struktur.
Zum Beispiel wenn:
- Verantwortlichkeiten unklar sind
- Prozesse historisch gewachsen sind
- Daten mehrfach gespeichert werden
- Systeme nicht sauber getrennt sind
- Mitarbeitende eigene Workarounds nutzen
Datenschutz wird dadurch direkt mit Prozessqualität verbunden.
Was Unternehmen konkret tun sollten
Der sinnvollste Einstieg ist selten Perfektion.
Wichtiger ist: Transparenz über die eigene Situation zu schaffen.
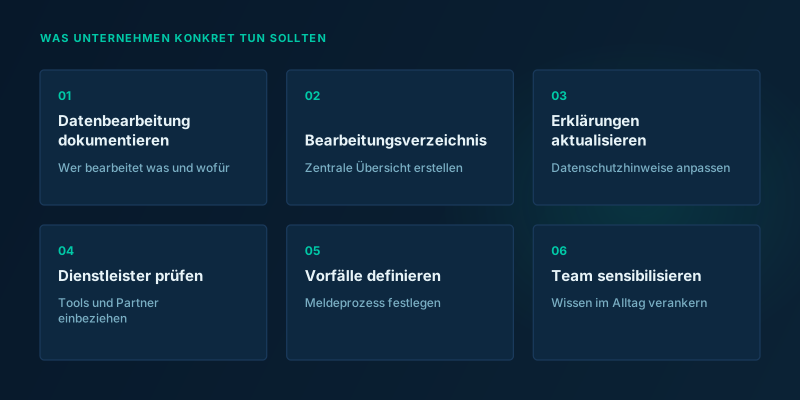
1 — Datenbearbeitung dokumentieren
Zuerst sollte klar werden:
- welche Daten gesammelt werden
- in welchen Systemen sie liegen
- welche Prozesse betroffen sind
- welche Dienstleister beteiligt sind
Viele Unternehmen unterschätzen bereits diesen Schritt.
2 — Bearbeitungsverzeichnis erstellen
Das Verzeichnis schafft Übersicht:
- Datenarten
- Zwecke
- Systeme
- Verantwortlichkeiten
- Speicherorte
- externe Anbieter
Dadurch entstehen erstmals nachvollziehbare Datenflüsse.
3 — Datenschutzerklärungen aktualisieren
Datenschutzhinweise sollten verständlich, vollständig, aktuell und nachvollziehbar sein.
Nicht nur juristisch korrekt — sondern auch operativ passend.
4 — Dienstleister und Tools prüfen
Viele Unternehmen nutzen Cloud-Systeme, SaaS-Plattformen, externe Tools, Tracking-Lösungen und KI-Anwendungen.
Dabei sollte geprüft werden:
- wo Daten verarbeitet werden
- welche Verträge bestehen
- welche Zugriffe möglich sind
- welche Risiken entstehen
5 — Prozesse für Vorfälle definieren
Im Ernstfall zählt Geschwindigkeit.
Deshalb sollte klar sein:
- wer entscheidet
- wer informiert wird
- wie Vorfälle dokumentiert werden
- welche Eskalationswege existieren
Ohne definierte Prozesse entsteht im Vorfall Chaos.
6 — Mitarbeitende sensibilisieren
Viele Datenschutzprobleme entstehen im Alltag:
- falsche Freigaben
- unsichere Passwörter
- unkontrollierte Exporte
- unklare Abläufe
Deshalb bleibt Schulung und Sensibilisierung zentral.
Nicht als einmalige Pflicht — sondern als laufender Prozess.
Datenschutz ist keine einmalige Übung
Ein häufiger Fehler: Datenschutz wird als einmaliges Compliance-Projekt behandelt.
In der Realität verändern sich laufend:
- Prozesse
- Systeme
- Tools
- Datenflüsse
- gesetzliche Anforderungen
Dadurch wird Datenschutz zu einer kontinuierlichen Aufgabe.
KI und Datenschutz werden enger zusammenhängen
Mit zunehmender Nutzung von KI-Systemen gewinnt Datenschutz zusätzlich an Bedeutung.
Denn viele KI-Anwendungen verarbeiten:
- Kundendaten
- Kommunikationsdaten
- interne Dokumente
- Nutzungsdaten
- personenbezogene Informationen
Dadurch werden Fragen wichtiger wie:
- Welche Daten dürfen verwendet werden?
- Wo werden sie verarbeitet?
- Wer hat Zugriff?
- Wie transparent ist die Nutzung?
Datenschutz wird damit zunehmend Teil digitaler Strategie.
Unser Ansatz
Wir betrachten Datenschutz nicht isoliert als juristische Pflicht.
Sondern als Teil funktionierender digitaler Prozesse.
Deshalb schauen wir nicht nur auf Dokumente — sondern auf:
- Systeme
- Datenflüsse
- Verantwortlichkeiten
- operative Abläufe
- und technische Umsetzung
Denn gute Datenschutzprozesse entstehen dort, wo Klarheit und Struktur vorhanden sind.
Fazit
Das neue Schweizer Datenschutzgesetz erhöht die Verantwortung von Unternehmen deutlich.
Die grösste Herausforderung liegt jedoch selten im Gesetzestext selbst.
Sondern darin, Transparenz über die eigenen Prozesse und Datenflüsse zu schaffen.
Datenschutz wird dadurch organisatorisch, technisch, operativ und strategisch relevant.
Unternehmen profitieren besonders dann, wenn Datenschutz nicht als reine Pflicht verstanden wird — sondern als Teil sauberer, vertrauenswürdiger digitaler Prozesse.